
廉洁风险防控体系建设PPT:构建识别分级处置的责任链条|课件+讲稿
▣PPTX▧资源编号:DKB-1401发布时间: 2026-10-31更新日期:2026-10-31
资料预览
资源摘要
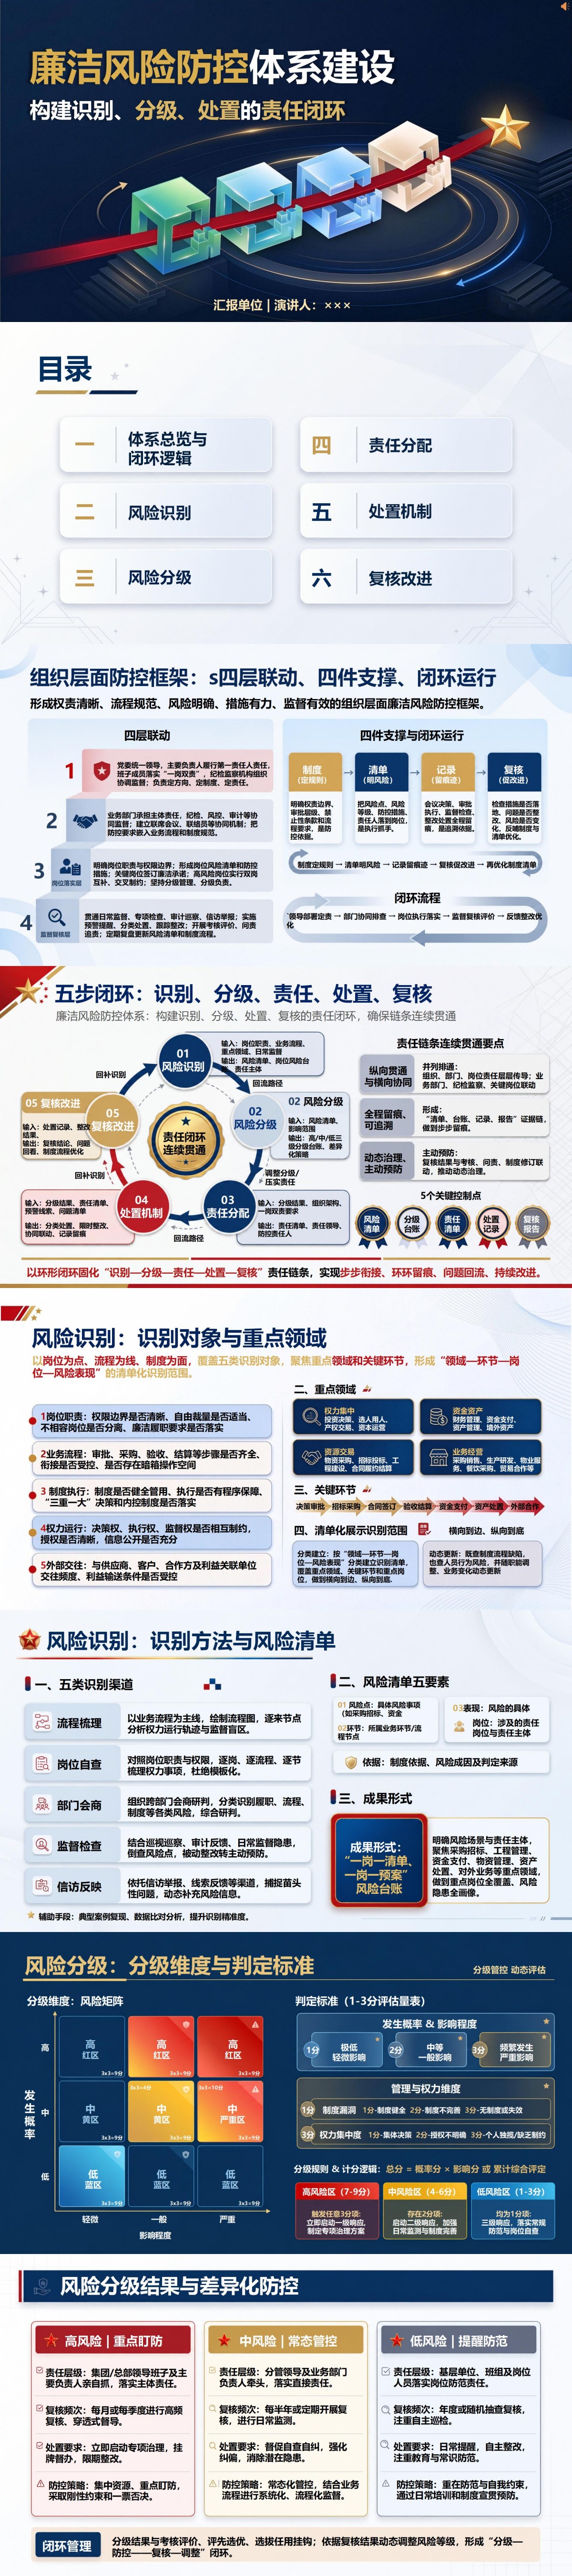
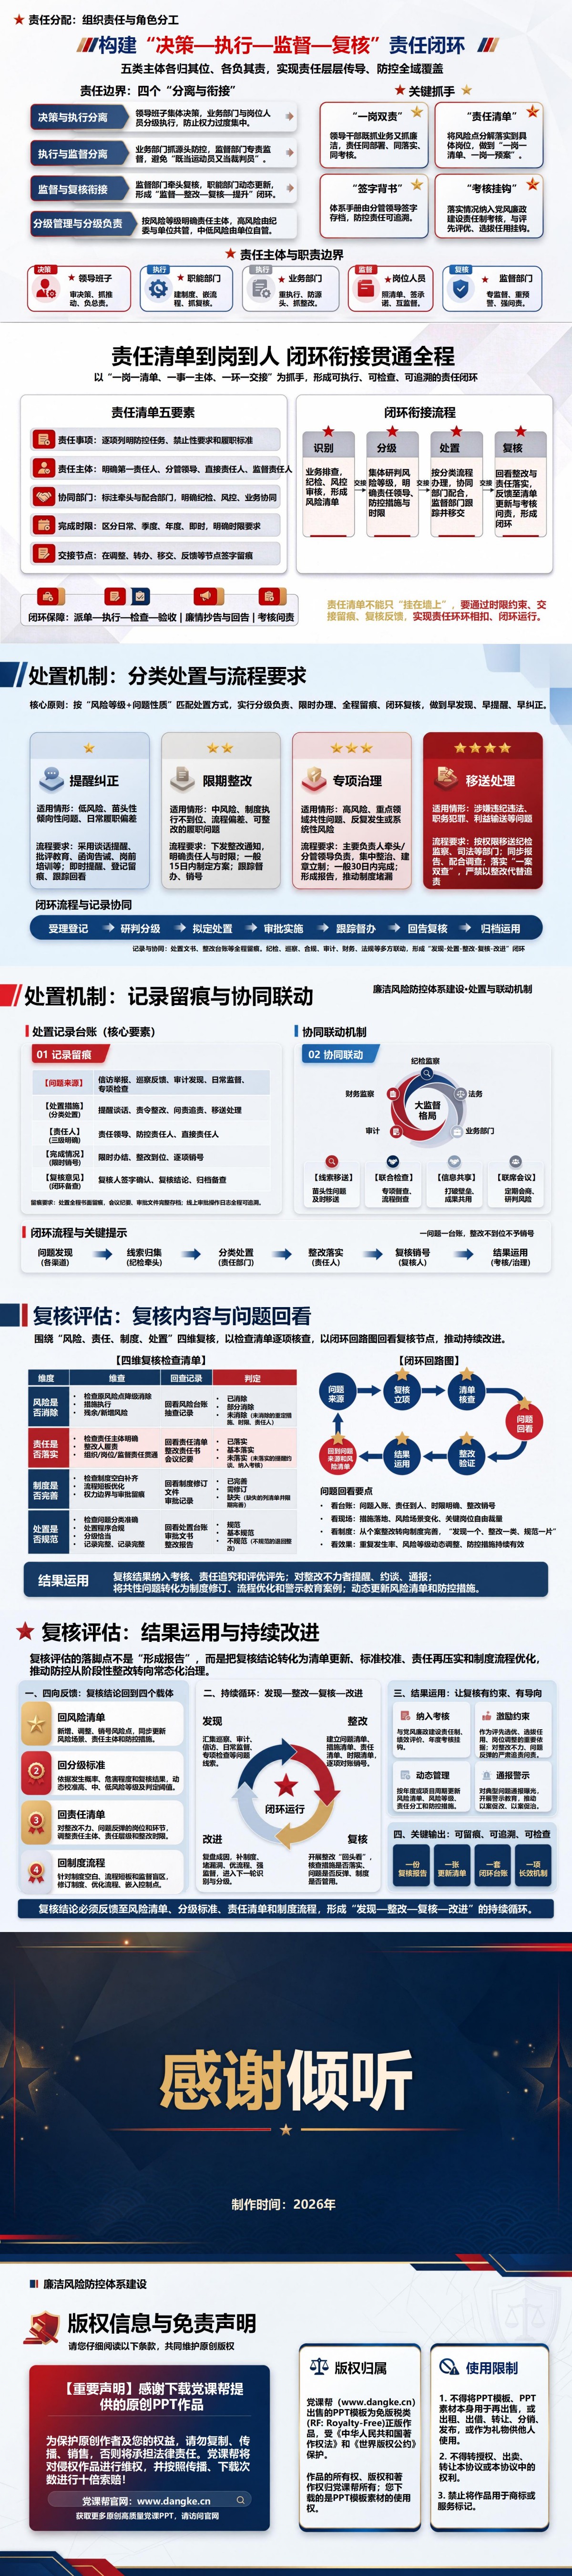
这份《廉洁风险防控体系建设:构建识别分级处置的责任链条》资料将廉洁风险防控工作拆解为风险识别、风险分级、责任分配、分类处置和复核改进五个连续环节,明确领导班子、职能部门、业务部门、岗位人员及监督部门各自承担的职责。内容涉及采购招标、工程建设、资金支付、物资管理和资产处置等重点领域,重点说明风险清单如何建立、风险等级如何确定、责任如何落实到具体岗位,以及问题发现后如何交办、整改和复核。配套讲稿还以采购结算为例,分析交付记录与合同约定不一致时的核查方法、部门分工和整改要求,并提供责任链条核对卡。
课件目录与内容框架
这份《廉洁风险防控体系建设:构建识别分级处置的责任链条》共16页,围绕组织防控框架和五步责任闭环展开,具体内容分为六个部分。
PPT目录:
一、体系总览与闭环逻辑
二、风险识别
三、风险分级
四、责任分配
五、处置机制
六、复核改进
重点内容解读
第13—14页重点讲解廉洁风险复核如何从问题检查延伸到制度完善,围绕风险、责任、制度、处置四个维度建立复核检查机制。检查时不仅要查看风险台账是否登记、责任人是否明确、整改是否销号,还要到实际业务场景中核对防控措施是否执行,岗位自由裁量空间是否受到约束,以及原有风险是否发生变化。对于发现的问题,课件设计了从问题来源、复核立项、清单核查、整改验证、结果运用到重新识别的闭环路径,并要求将复核结论反馈到风险清单、分级标准、责任清单和制度流程四个载体。最终形成复核报告、更新清单、闭环台账和长效机制四项成果。这部分最值得借鉴的是复核结果的实际运用:例如采购流程反复出现验收依据不完整的问题,不能每次只要求经办人员补材料,还要检查验收职责是否分离、合同变更是否有审批依据、现行制度是否存在漏洞,并将核查结果用于修改流程和调整岗位责任。适用于单位开展整改验收、专项检查、责任落实评价,以及将单项问题转化为长期制度改进。
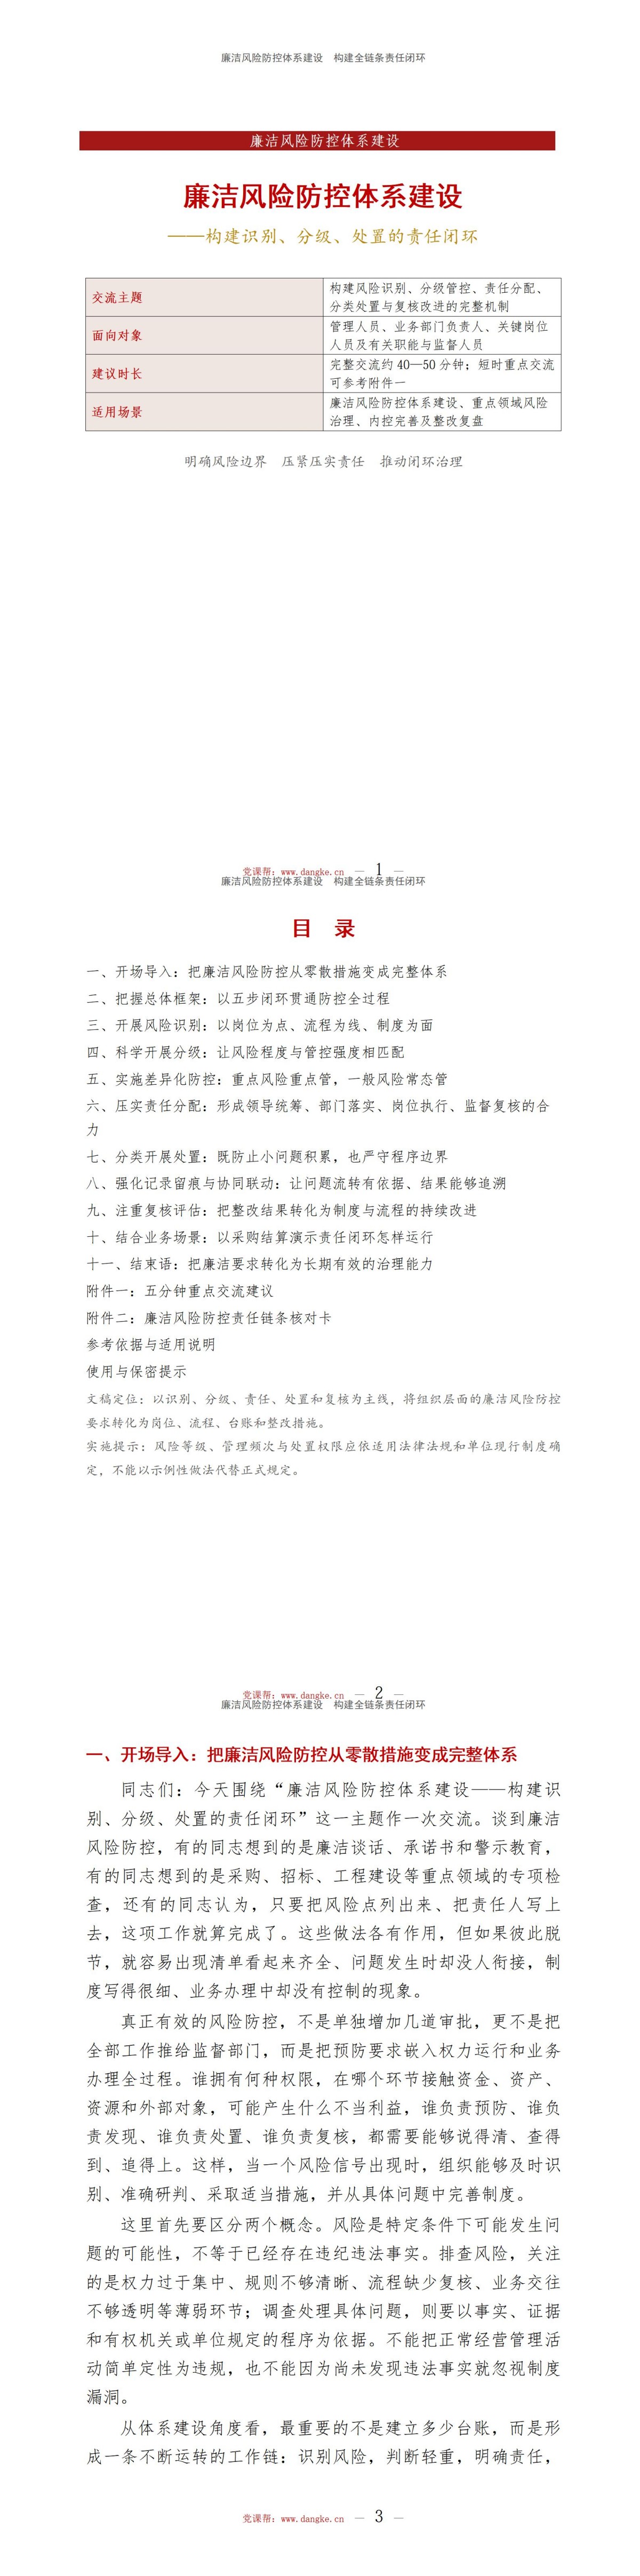
配套讲稿试读
节选一、第十章:结合业务场景——以采购结算演示责任闭环怎样运行
为了把方法讲得更具体,我们以一个采购结算情境作说明。假设某单位在采购项目验收付款前,发现部分交付记录与合同约定不完全对应,相关人员提出先办理付款、后续再补齐说明。这个情境并不必然意味着存在违规,但它提示验收、合同和支付之间可能存在需要核验的控制缺口。首先,在风险识别阶段,应当核对合同约定、实际交付、验收标准、验收记录和付款条件,明确哪个岗位提出付款申请,哪个岗位确认履约,哪个岗位审核票据,哪个岗位批准支付,以及是否设置了必要的独立复核。可能的风险表现包括验收走过场、合同变更手续缺失、付款与实际履约不匹配,以及岗位之间相互制约不足。进入风险分级阶段,要结合金额规模、履约偏差程度、是否重复发生、是否涉及重大项目、后果影响和现有控制措施开展研判。如果只是资料归集不完整,实物和服务已经按照合同交付,处理重点可能是补齐真实合法的佐证并完善流程;如果同时存在异常付款压力、重大履约差异或者利益冲突,则需要提高核查强度,并按程序报告。责任分配也必须具体:业务部门说明实际验收情况,合同管理岗位核对合同及变更依据,财务岗位检查付款凭证与支付条件,必要时由审计、法务、合规或监督机构按职责参与。在处置阶段,对存在疑问的部分应当按照规定核实处理,不能以项目着急为由跳过必要审批,也不能通过倒填时间、伪造验收或者虚构会议记录,使原本不符合要求的业务看起来符合程序。最后还要复核同类采购项目是否建立了合同条件与验收结果的比对机制,是否明确变更审批,是否完善验收人员回避和岗位制衡。只有把这些改进反馈到风险清单、岗位责任和业务制度中,才算完成一次真正的风险防控闭环。
节选二、第三章:开展风险识别——以岗位为点、流程为线、制度为面
风险识别是整个体系的基础。如果最初识别失准,后续分级、分责和处置都可能偏离实际。开展排查时,首先要从岗位职责中查边界,对照岗位说明书、授权文件、制度规定和实际分工,弄清谁有权提出意见,谁有权作出决定,谁负责复核,谁掌握关键资料。尤其要注意那些没有最终签字权,却能够制定技术条件、影响评审意见、调整结算依据或者决定资料流转速度的岗位。这些岗位虽然不一定直接作出审批决定,却可能对最终结果产生实际影响。其次要从业务流程中找节点,以采购事项为例,从需求提出、方案论证、供应商选择、合同签订,到交付验收、结算付款和后续评价,每一步都应有相应的控制要求。需求是否真实、条件是否公平、评审是否独立、合同变更是否有依据、验收记录是否反映事实、支付是否与履约情况一致,都需要逐项核对。还要检查制度是否真正执行,有些单位制度规定比较完整,但实际办理主要依靠口头安排;有些审批权限已经调整,系统配置却没有同步更新;有些工作虽然设置了复核岗位,实际却由两名人员互相代签。排查时不能只看制度文件是否存在,还要结合实际办理记录、系统权限和操作日志核实制度执行情况。最终,每个风险点都应当写清发生在哪个环节、可能怎样表现、为什么容易发生、由谁承担控制责任,以及通过什么证据检验,避免用笼统的管理不到位代替真正的风险描述。



